Artikel-Informationen
erstellt am:
10.09.2026
zuletzt aktualisiert am:
25.09.2026

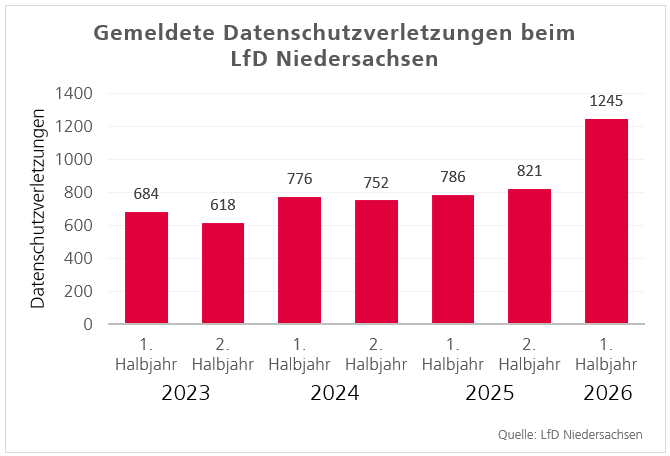
Die Anzahl der im ersten Halbjahr 2026 gemeldeten Datenschutzverletzungen ist beim Landesbeauftragten für den Datenschutz Niedersachsen (LfD) deutlich gestiegen. Das ergibt eine Auswertung der gemäß der Datenschutz-Grundverordnung (DSGVO) gemeldeten Vorfälle (engl. ‚Data Breaches‘). So gingen im ersten Halbjahr 2026 bereits 1.245 Meldungen bei der Behörde ein. Dies entspricht einem Anstieg von 58 Prozent gegenüber dem Vorjahreszeitraum – im ersten Halbjahr 2025 waren es 786 Meldungen. Da sich dieser Trend über die Sommermonate 2026 fortsetzte, sind aktuell bereits mehr Meldungen verzeichnet als im gesamten Vorjahr (2025: 1.607).
„Wir nehmen den starken Anstieg sehr ernst, zumal auch die bei uns eingehenden Beschwerden von Bürgerinnen und Bürgern deutlich zunehmen“, so Denis Lehmkemper, der Landesbeauftragte für den Datenschutz Niedersachsen. „Viele der uns gemeldeten Datenschutzverletzungen sind vermeidbar – durch technische Maßnahmen wie Zwei-Faktor-Authentifizierung und Prozessautomatisierung, aber auch ganz klassisch durch Grundlagenschulungen von Beschäftigten.“
Von den 1.245 Datenschutzverletzungen im ersten Halbjahr 2026 wurden 34 Prozent von öffentlichen Stellen gemeldet, also beispielsweise von kommunalen Krankenhäusern, Gemeinden, Schulen oder anderen Behörden. 66 Prozent betrafen den nicht-öffentlichen Bereich von Unternehmen jeder Größe, von kleinen Betrieben bis zu Konzernen. Der deutliche Anstieg betraf beide Bereiche gleichermaßen: Im öffentlichen Bereich fiel eine Häufung in den Sektoren Gesundheit, Soziales und Kommunen auf. Im Unternehmensbereich betraf die Steigerung alle Branchen.
 Bildrechte: LfD Niedersachsen
Den Großteil der Datenschutzverletzungen machten dabei sogenannte Fehlversande oder versehentliche Offenlegungen aus – wenn also beispielsweise eine Klinik, ein Händler oder eine Behörde Dokumente mit personenbezogenen Daten an eine falsche Adresse versendet. Aber auch Cyberangriffe per Hacking oder Phishing wurden gemeldet und nehmen zu – insbesondere erfolgreiche Phishing-Attacken auf E-Mailkonten.
Die steigenden Zahlen gehen zum einen auf einzelne prominente Fälle zurück, von denen jeweils mehrere Verantwortliche zeitgleich betroffen waren. So führte ein Cyberangriff auf einen Dienstleister für professionelle Fotografie dazu, dass sich allein aufgrund dieses unberechtigten Zugriffs über 50 niedersächsische Fotostudios bei der Datenschutzaufsicht meldeten, da sie die Software des Dienstleisters verwendeten und deshalb die personenbezogenen Daten ihrer Kundinnen und Kunden potenziell betroffen waren.
Zum anderen ist zu vermuten, dass aufgrund der zunehmenden Digitalisierung bei fehleranfälligen internen Prozessen und ungenügenden Sicherheitsvorkehrungen auch Fehlversande, versehentliche Offenlegung von sensiblen Daten und erfolgreiche Phishing-Angriffe zunehmen. So fiel beispielsweise in den vergangenen Monaten eine Häufung gekaperter Microsoft-365-Konten durch authentisch wirkende Phishing-Mails auf, die dem LfD Niedersachsen gemeldet wurden. Mit solchen Mails versuchen Cyberkriminelle, Mitarbeiterinnen und Mitarbeiter zum Klicken von Links oder zum Öffnen vireninfizierter Dokumente zu bewegen und so Zugriff auf das E-Mailkonto zu erlangen. In der Folge werden oftmals Adressbücher ausgelesen oder Phishing-Mails an die Kontakte des Kontos verschickt.
Und schließlich sind sich acht Jahre nach Anwendbarkeit der DSGVO die meisten Unternehmen und Behörden ihrer Pflichten bewusst – dies dürfte dazu führen, dass deutlich mehr Datenschutzverletzungen als noch vor einigen Jahren dem LfD Niedersachsen gemeldet werden.
Gegen Datenpannen gibt es zahlreiche Möglichkeiten zur Vorbeugung. So verringern etwa technisch-organisatorische Maßnahmen wie Zwei-Faktor-Authentifizierung oder regelmäßige Mitarbeiterschulungen das Risiko erfolgreicher Cyberangriffe erheblich. Gegen Fehlversande helfen automatisierte und klar definierte Prozesse, beim Versand sensibler Daten das Vier-Augen-Prinzip und gezielte Schulungen der Beschäftigten.
Öffentliche Stellen, Unternehmen und Vereine sind nach der DSGVO verpflichtet, Datenschutzverletzungen der zuständigen Aufsichtsbehörde zu melden, sofern diese ein Risiko für die Rechte und Freiheiten der Betroffenen zur Folge haben können. Der LfD Niedersachsen prüft diese Meldungen und unterstützt gegebenenfalls. Besteht ein hohes Risiko, sind zudem die betroffenen Personen zu informieren. Bei Cyberangriffen ersetzt eine solche Meldung allerdings nicht die Einbindung der Strafverfolgungsbehörden. Betroffene Stellen sollten einen Cyberangriff der Zentralen Ansprechstelle Cybercrime (ZAC) der Polizei Niedersachsen anzeigen.
Weitere Informationen:
Artikel-Informationen
erstellt am:
10.09.2026
zuletzt aktualisiert am:
25.09.2026